Jakarta | FBI mengaitkan pencurian mata uang kripto senilai US,3 miliar, atau sekitar Rp114 triliun, dari Binance pada 29 Oktober dengan operasi siber Korea Utara. Penilaian tersebut menempatkan insiden besar ini dalam rangkaian aktivitas peretasan yang menurut otoritas Amerika Serikat memiliki keterkaitan dengan kelompok yang didukung negara. Nilai kerugian yang disebutkan menunjukkan skala serangan, tetapi atribusi kepada pelaku tertentu tetap memerlukan kehati-hatian.
Operasi peretasan sistematis yang menargetkan platform tersebut dikenal dengan nama sandi TraderTraitor. Nama ini digunakan untuk merujuk pada aktivitas siber yang dikaitkan dengan Korea Utara, termasuk upaya menyerang perusahaan dan layanan di sektor mata uang kripto. Penyebutan TraderTraitor memberi konteks mengenai pola operasi yang sedang diteliti, namun tidak dengan sendirinya membuktikan siapa yang menjalankan setiap tahap serangan atau memastikan bahwa seluruh insiden memiliki pelaku yang sama.
Dalam pemberitaan mengenai penyelidikan ini, nama Park Jin-hyok kembali mendapat perhatian karena ia sebelumnya dikaitkan oleh otoritas Amerika Serikat dengan kegiatan peretasan Korea Utara. Namun, batas informasi yang tersedia perlu ditegaskan: otoritas Amerika Serikat belum menetapkan Park sebagai tersangka dalam pencurian Binance tersebut. Belum ada pula bukti publik yang secara langsung menghubungkannya dengan pengambilan aset kripto dalam insiden ini.
Karena itu, kaitan FBI pencurian dan operasi siber Korea Utara tidak boleh disamakan dengan tuduhan resmi terhadap Park secara pribadi. Atribusi terhadap suatu operasi dapat didasarkan pada analisis teknis, pola serangan, dan informasi intelijen, sedangkan penetapan tanggung jawab individu membutuhkan dasar tersendiri. Sampai ada keterangan resmi atau bukti yang dapat diperiksa secara terbuka, peran Park dalam kasus Binance masih belum terbukti di ruang publik.
Pembedaan tersebut penting agar laporan tentang pencurian kripto bernilai besar tidak mengaburkan status penyelidikan yang masih berkembang. Informasi yang tersedia saat ini mendukung adanya kaitan yang disampaikan FBI dengan operasi siber Korea Utara dan nama sandi TraderTraitor, tetapi tidak menetapkan Park Jin-hyok sebagai pelaku. Perkembangan selanjutnya dapat memperjelas atribusi maupun identitas pihak yang bertanggung jawab; hingga saat itu, klaim mengenai keterlibatan pribadi perlu diperlakukan sebagai hal yang belum terkonfirmasi.
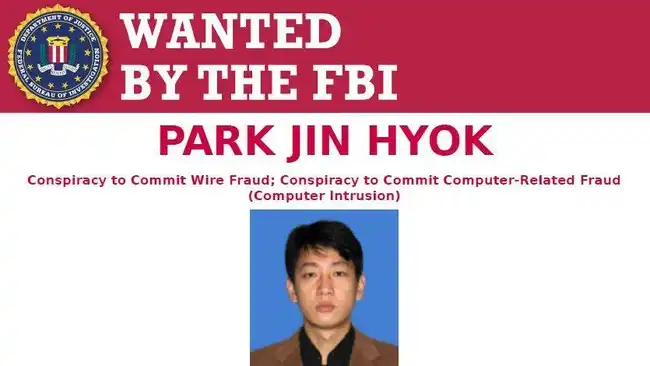
Park Jin-hyok dikenal dalam berkas penegak hukum Amerika Serikat sebagai programmer asal Korea Utara yang diduga memiliki hubungan dengan Lazarus, kelompok peretas yang kerap dikaitkan dengan operasi siber negara tersebut. Penyelidik AS juga mengidentifikasi kaitannya dengan Biro Umum Pengintaian, atau Reconnaissance General Bureau, badan intelijen militer Korea Utara. Informasi itu menempatkan Park dalam sorotan bukan semata karena keahlian teknisnya, melainkan juga karena dugaan perannya dalam jaringan yang menjalankan aktivitas siber lintas negara. Namun, keterangan mengenai dirinya bersumber dari tuduhan dan dokumen penyelidikan, sehingga perlu dipahami sebagai klaim aparat, bukan putusan yang menetapkan seluruh rincian tersebut sebagai fakta hukum.
Menurut dokumen pemerintah AS, Park disebut telah bekerja selama lebih dari satu dekade untuk Chosun Expo Joint Venture. Perusahaan itu digambarkan oleh otoritas Amerika sebagai kedok yang digunakan untuk mendukung kegiatan intelijen Korea Utara. Dalam konteks tersebut, pekerjaan pemrograman dan kegiatan perusahaan diduga memberi ruang bagi operasi yang menyasar sistem komputer di luar negeri. Uraian resmi tentang hubungan Park dengan perusahaan dan badan intelijen menjadi bagian dari gambaran penyelidik mengenai bagaimana kemampuan teknis, identitas perusahaan, serta jaringan yang lebih luas dapat bertaut. Meski demikian, rincian pekerjaan sehari-harinya dan batas keterlibatannya dalam setiap operasi tidak selalu dijelaskan secara terbuka.
Identitas Park juga dikaitkan dengan beberapa nama samaran, lain Jin-hyok Park, Pak Jin-hek, dan Pak Kwang-jin. Variasi nama tersebut muncul dalam materi yang diterbitkan otoritas, dan disebut mempersulit pelacakan individu yang dituduh beroperasi melalui berbagai identitas. Tahun kelahirannya pun tidak konsisten dalam sumber yang tersedia: sejumlah catatan menyebut 1981, sementara yang lain menyebut 1984. Surat perintah penangkapan federal terhadap Park diterbitkan pada Juni 2018. Sejak itu, ia tercantum dalam daftar buronan FBI dan telah berada dalam status tersebut selama lebih dari delapan tahun. Pencantuman dalam daftar buronan menandakan bahwa ia dicari oleh aparat AS; hal itu sendiri tidak sama dengan penangkapan atau pembuktian bersalah di pengadilan.
Nama Park Jin-hyok muncul dalam sejumlah penyelidikan dan dakwaan terkait serangan siber internasional. Namun, berbagai tuduhan tersebut perlu dipahami sebagai klaim otoritas dan penyelidik, bukan sebagai rangkaian peristiwa yang seluruhnya telah dibuktikan di pengadilan. Laporan mengenai kasus-kasus ini menghubungkan Park dengan kelompok peretas yang diduga beroperasi untuk kepentingan Korea Utara, meski atribusi serangan siber dapat melibatkan analisis teknis dan bukti yang kompleks.
Pada 2014, Park dituduh terlibat dalam serangan terhadap Sony Pictures Entertainment. Insiden itu terjadi menjelang perilisan film The Interview, yang menggambarkan rencana pembunuhan pemimpin Korea Utara, Kim Jong-un. Penyelidik Amerika Serikat menyebut serangan tersebut sebagai tindakan pembalasan atas penggambaran itu. Serangan tersebut mengganggu sistem perusahaan dan menyebabkan kebocoran data, tetapi kaitan personal Park tetap merupakan bagian dari tuduhan yang disampaikan pihak berwenang.
Dua tahun kemudian, jaringan yang dikaitkan dengan Park diduga mencoba mencuri hampir US$1 miliar dari Bank Sentral Bangladesh melalui transaksi transfer dana. Upaya itu tidak menghasilkan pencurian sebesar nilai yang ditargetkan: sebagian besar transfer berhasil dicegah, sementara sekitar US$81 juta dilaporkan berhasil dibawa kabur. Pada 2017, Park juga dikaitkan dengan serangan ransomware WannaCry, yang menyebar secara global dan mengunci berkas pada banyak komputer. Selain itu, ia dan rekan-rekannya dituduh berupaya meretas Lockheed Martin, kontraktor pertahanan Amerika Serikat. Upaya terhadap perusahaan tersebut dilaporkan gagal.
Perkembangan hukum penting terjadi pada Februari 2021, ketika Departemen Kehakiman Amerika Serikat mendakwa Park bersama Jon Chang-hyok dan Kim Il. Dakwaan itu menuduh ketiganya berupaya mencuri lebih dari US$1,3 miliar dari lembaga keuangan dan platform kripto. Angka tersebut merujuk pada keseluruhan dugaan aktivitas yang dicantumkan dalam perkara, bukan hanya kasus Bank Sentral Bangladesh. Rangkaian tuduhan ini kembali mendapat perhatian dalam penyelidikan pencurian kripto Binance, tetapi keterkaitan dengan kasus baru tetap harus ditelaah berdasarkan bukti dan keterangan resmi. Dengan demikian, riwayat tersebut menunjukkan bagaimana aparat menghubungkan Park dengan berbagai operasi lintas negara, sekaligus menegaskan pentingnya membedakan dugaan, dakwaan, dan temuan hukum yang telah diputuskan.
Menurut FBI, para peretas Korea Utara mengubah sebagian besar aset kripto yang dicuri dari Binance menjadi ether. Peralihan ke aset digital tersebut dinilai sebagai bagian dari upaya memindahkan hasil kejahatan dan mempersulit pelacakan aliran dana. Dalam peringatannya, FBI mendesak bursa kripto untuk meninjau serta memblokir dompet yang diketahui terkait dengan pencurian itu. Langkah tersebut dimaksudkan untuk membatasi kemampuan pihak yang mengendalikan dana dalam mencairkan atau memindahkannya lebih jauh. FBI juga mengaitkan pencegahan akses terhadap dana curian dengan upaya mencegah hasil kejahatan digunakan untuk mendukung program senjata Korea Utara. Permintaan pemblokiran ini menempatkan bursa sebagai salah satu pihak penting dalam respons terhadap dugaan pencucian aset digital lintas negara.
Pyongyang membantah tuduhan peretasan tersebut. Melalui Kantor Berita Pusat Korea pada 3 November, Korea Utara menolak tuduhan yang menghubungkan negara itu dengan pencurian kripto. Kim Yo-jong, pejabat senior Korea Utara, menyebut temuan FBI bermotif politik.
Baca juga: Belasan Siswa SMAN 1 Pandaan Mengalami Gejala Keracunan, Menu MBG Disorot | Penyelidikan Kematian Calon Taruna Poltekpel Malahayati Libatkan 23 Saksi | Kasus Pencurian Kendaraan Bermotor di Pemangkat Terungkap, Satu Terduga Pelaku Diamankan
10 kunjungan